சிங்கப்பூரில் SPH மீடியா நிறுவனத்தின் தரவுகள் கசிவு..!! சைபர் தாக்குதலால் அதிர்ச்சி!!
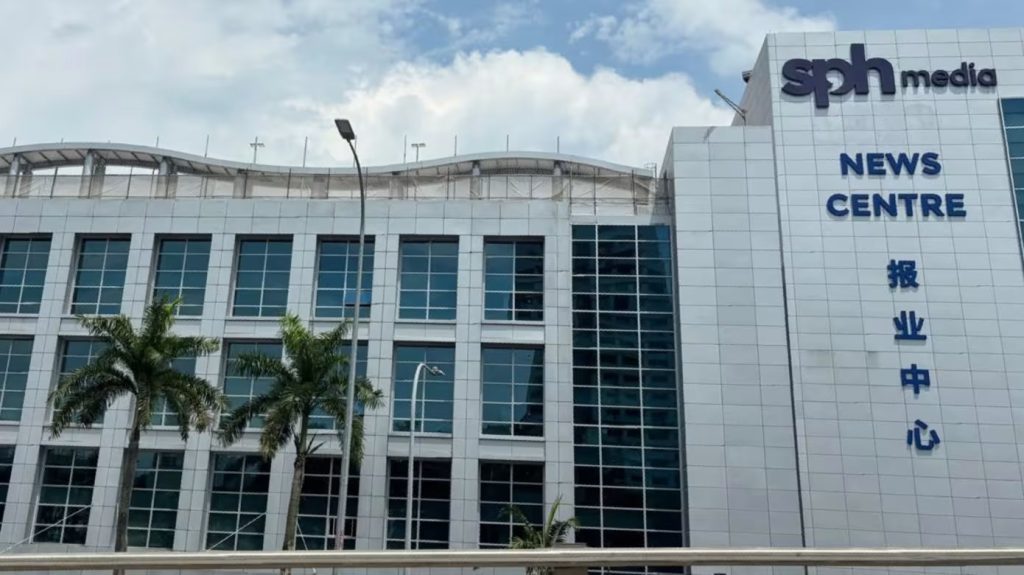
சிங்கப்பூரில் SPH மீடியா நிறுவனத்தின் கீழ் செயல்படும் ஐந்து கணினி அமைப்புகள் மீது அடுத்தடுத்து நடத்தப்பட்ட சைபர் தாக்குதல்களின் விளைவாக, அதன் தரவுத்தளத்தில் இருந்த சுமார் 9 சதவீத தரவுகள் கசிந்துள்ளன.
லியான்ஹே ஸாபோ, தி ஸ்ட்ரெய்ட்ஸ் டைம்ஸ் உள்ளிட்ட நான்கு அதிகாரப்பூர்வ மொழி செய்தித்தாள்களை வெளியிடும் SPH மீடியா நிறுவனம், முதல் இணையவழித் தாக்குதல் நவம்பர் 4ஆம் தேதியும், சமீபத்திய தாக்குதல் நவம்பர் 8ஆம் தேதியும் கண்டறியப்பட்டதாக நவம்பர் 10ஆம் தேதி வெளியிட்ட அறிக்கையில் தெரிவித்துள்ளது.
முதற்கட்ட விசாரணையில், இந்தத் தாக்குதல்கள் ஒரே ஹேக்கர் அல்லது ஹேக்கிங் குழுவால் நடத்தப்பட்டிருக்கலாம் என்றும், தாக்குதலுக்கு செயற்கை நுண்ணறிவு (AI) தொழில்நுட்பம் பயன்படுத்தப்பட்டிருக்கலாம் என்றும் தெரியவந்துள்ளது.
தாக்குதலுக்கு உள்ளான கணினி அமைப்புகளில் ஒரு பிரிவில் தனிப்பட்ட தகவல்கள் சேமிக்கப்பட்டிருந்தன. அதிலிருந்து முக்கியமாக மின்னஞ்சல் முகவரிகள் கசிந்துள்ளன. மேலும், சிலரின் பெயர்கள், அஞ்சல் முகவரிகள் மற்றும் தொலைபேசி எண்களும் கசிந்துள்ளதாக நிறுவனம் தெரிவித்துள்ளது.
மற்றொரு கணினி அமைப்பும் அனுமதியின்றி அணுகப்பட்டிருந்தாலும், அதில் தனிப்பட்ட தரவுகள் எதுவும் சேமிக்கப்படவில்லை. கசிந்த தகவல்களில் சில ஊழியர்களின் மின்னஞ்சல் முகவரிகளும் அடங்கும். இருப்பினும், பெருநிறுவன வாடிக்கையாளர்களின் தரவுகள் பாதிக்கப்படவில்லை.
மேலும், பணம் செலுத்தும் அட்டைகள், வங்கிக் கணக்குகள் உள்ளிட்ட எந்தவொரு நிதி சார்ந்த தகவல்களும் கசியவில்லை என்றும், வாடிக்கையாளர்களின் கணக்குப் பாதுகாப்பு பாதிக்கப்படவில்லை என்றும் நிறுவனம் உறுதியளித்துள்ளது. செய்தி இணையதளங்கள் மற்றும் சந்தா சேவைகள் வழக்கம்போல் தொடர்ந்து செயல்பட்டு வருகின்றன.
சைபர் தாக்குதல் கண்டறியப்பட்டதும், பாதிக்கப்பட்ட கணினி அமைப்புகளைப் பாதுகாக்க உடனடி நடவடிக்கைகள் மேற்கொள்ளப்பட்டன. மேலும், விசாரணையைத் தீவிரப்படுத்தவும், எதிர்காலத்தில் இதுபோன்ற ஊடுருவல்களைத் தடுக்கவும் வெளிப்புற சைபர் பாதுகாப்பு நிபுணர்கள் பணியமர்த்தப்பட்டுள்ளனர்.
இதற்கிடையே, அடையாளம் தெரியாத நபர்களிடமிருந்து வரும் மின்னஞ்சல்கள், குறுஞ்செய்திகள் மற்றும் தொலைபேசி அழைப்புகள் குறித்து எச்சரிக்கையாக இருக்குமாறு பாதிக்கப்பட்ட பயனர்களுக்கு நிறுவனம் அறிவுறுத்தியுள்ளது. குறிப்பாக, தனிப்பட்ட தகவல்கள், கடவுச்சொற்கள் அல்லது பணம் கோரும் சந்தேகத்திற்கிடமான தகவல்களுக்கு பதிலளிக்க வேண்டாம் என்றும், தெரியாத இணைப்புகள் மற்றும் கோப்புகளைத் திறக்க வேண்டாம் என்றும் கேட்டுக்கொண்டுள்ளது.
Follow us on :
Premium Job Link:https://www.sgtamilan.com/product/premium-member-ship
WHATSAPP CHANNEL LINK